

La détection de clones
La liste des alertes de clonage de tags, avec leurs signaux, leur confiance et trois verdicts possibles.
Sur cette page
Quand un même tag est scanné par plusieurs portefeuilles, depuis deux endroits inconciliables, ou avec un compteur rejoué, le système lève une alerte. Cet écran les liste, montre les preuves derrière chacune et vous laisse trancher. Les alertes sont recalculées à partir des scans : un verdict marque l'alerte courante comme traitée.
#Ce que l'écran affiche
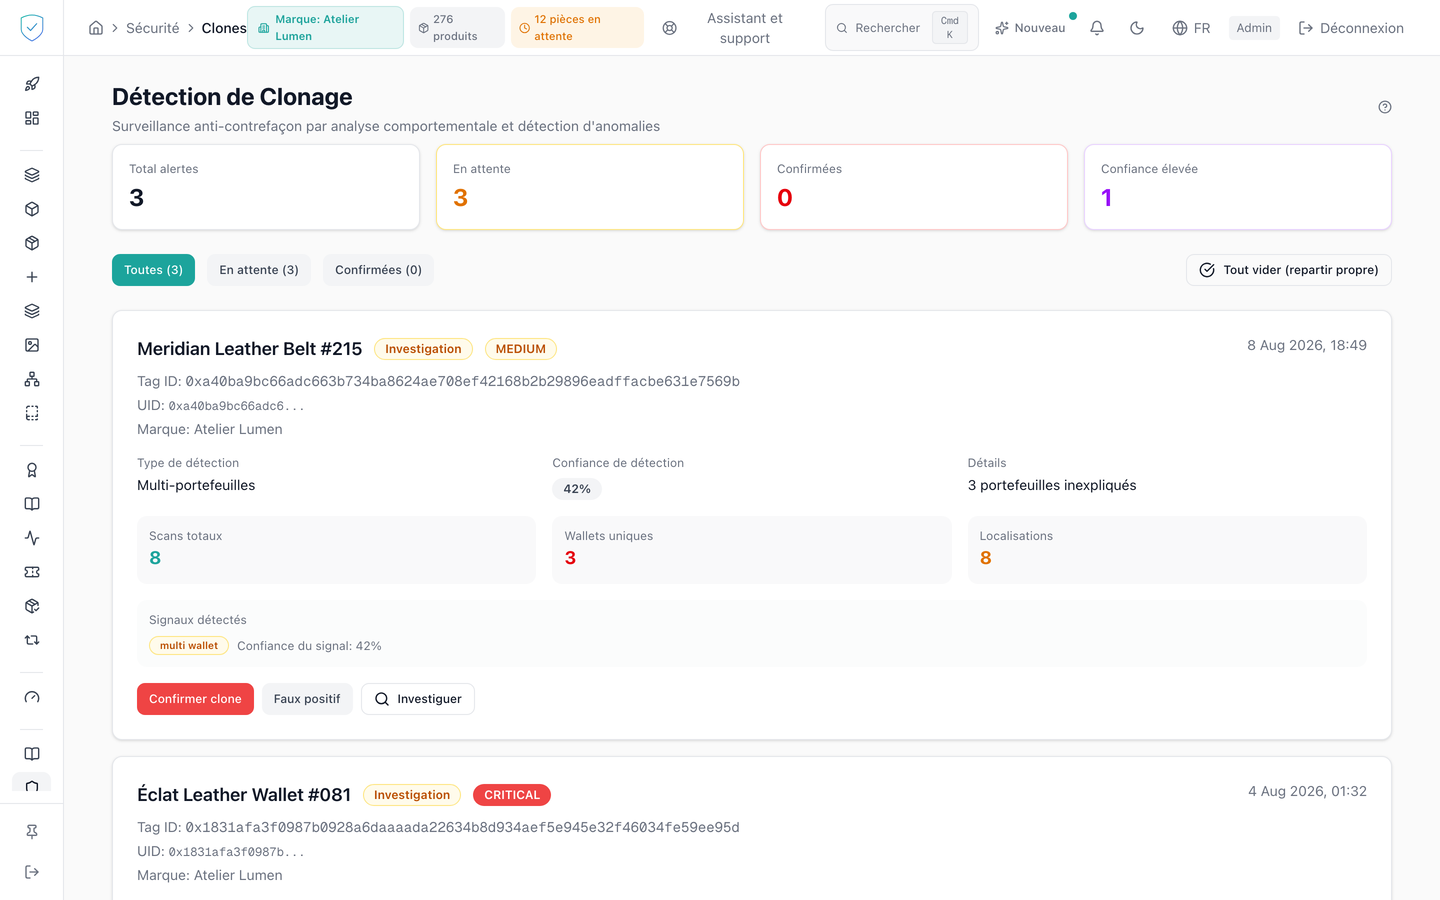
L'en-tête « Détection de Clonage », sous-titré « Surveillance anti-contrefaçon par analyse comportementale et détection d'anomalies », avec une bulle d'aide qui classe les signaux du plus fort au plus faible et précise qu'un signal comportemental seul reste de sévérité moyenne, la sévérité montant quand un second signal indépendant le confirme.
Quatre compteurs : « Total alertes », « En attente », « Confirmées », « Confiance élevée ». Le dernier ne retient que les alertes dont la confiance de détection est la plus élevée.
Une barre de filtres, « Toutes », « En attente », « Confirmées », chacune suivie de son nombre entre parenthèses. Un filtre « Tags internes » s'y ajoute, uniquement s'il existe au moins un tag interne.
Une carte par alerte : nom du produit ou identifiant du tag, statut, sévérité en majuscules, Tag ID, les 16 premiers caractères de l'UID suivis de points de suspension, jamais l'UID entier, et la marque.
Sur chaque carte : le type de détection, parmi Multi-portefeuilles, Géo-impossibilité, Rejeu CTR et Anomalie temporelle, la confiance de détection en pourcentage, et un résumé des preuves. Selon les cas, trois compteurs supplémentaires, « Scans totaux », « Wallets uniques », « Localisations ». Puis la liste des signaux détectés, chacun avec sa confiance. La confiance de la carte est la plus forte de celles de ses signaux, et vaut un tiret quand l'alerte ne porte aucun signal.
#Ce que vous pouvez y faire
Filtrer sur toutes les alertes, celles en attente ou celles confirmées.
Afficher ou masquer les tags internes, masqués par défaut. Ils sont exclus des quatre compteurs. Leur infobulle précise qu'un rejeu de compteur sur un tag interne reste signalé comme un vrai clone.
Trancher une alerte avec « Confirmer clone », « Faux positif » ou « Investiguer ». Le verdict posé sur l'alerte elle-même est conservé 30 jours.
Un « Faux positif » va plus loin : il marque durablement les scans du tag comme légitimes, et ce jugement est conservé au-delà des trente jours de l'alerte. C'est un verdict qui conclut sur tous ces scans, puisqu'il affirme qu'il n'y a pas de copie.
« Confirmer clone » n'étiquette aucun scan, et c'est voulu : l'alerte porte tous les scans du tag, y compris ceux de son propriétaire légitime. La réponse vous renvoie le nombre de scans restant à qualifier, que vous désignez un par un depuis l'écran des scores de confiance.
Vider toutes les alertes ouvertes d'un coup avec « Tout vider (repartir propre) ». Une fenêtre du navigateur demande confirmation, et rien n'est envoyé si vous refusez. Le bouton n'apparaît que si le compteur « Total alertes » est supérieur à zéro.
#Ce qui conditionne l'accès
Il faut être connecté et administrateur. Sinon la console remplace la page par « Non autorisé. Merci de vous connecter sur www.sealtrust.io (nouvel onglet). » et un bouton de connexion. Aucune fonction de forfait n'est exigée.
Cet écran n'est pas dans le menu latéral : on y arrive par la carte-raccourci du tableau de bord sécurité.
La liste et le vidage groupé sont limités aux marques auxquelles vous avez accès. La liste peut aussi être demandée pour une seule de ces marques : c'est ce que fait la carte des scans, pour la marque choisie dans la barre du haut. Demander une marque qui n'est pas la vôtre est refusé, jamais changé en liste vide.
Les scans rattachés à une alerte ne montrent ni l'adresse IP ni le portefeuille en entier : l'adresse IP garde ses deux premiers nombres (203.0.***), le portefeuille ses premiers et derniers caractères (0x1234…abcd). Cela suffit pour voir si deux scans viennent du même endroit ou du même portefeuille, sans désigner quelqu'un. La détection, elle, lit les scans complets en base et ne change pas.
#Ce que l'écran refuse
Une alerte portant sur un tag qui ne correspond à aucune fiche produit de vos marques ne peut pas changer de statut : la réponse est « Accès interdit à ce produit. »
Un statut inconnu est refusé. Le vidage groupé n'accepte que les verdicts résolu et faux positif, et laisse de côté les alertes qui portent déjà l'un des deux. Il vous renvoie le nombre d'alertes effectivement modifiées.
Un échec de mise à jour ouvre une fenêtre du navigateur avec « Erreur lors de la mise à jour du statut ».
Les alertes marquées faux positif ou résolues disparaissent de la liste de travail, y compris sous le filtre « Toutes ». Quand aucune alerte ne correspond aux filtres, la page affiche une coche verte, « Aucune alerte » et « Aucune tentative de clonage détectée avec ces filtres ».
Cette page vous a-t-elle été utile ?
Votre réponse ouvre un courriel pré-rempli dans votre messagerie, à destination de contact@sealtrust.io. Vous le relisez avant de l'envoyer.